ここ最近、日本国内のサイバー攻撃被害のニュースを見ん日がないくらい、深刻な事態が続いてます。大手インフラ企業、Webサービス、果ては政府関連システムに至るまで、VPNの隙間やサードパーティ製ライブラリの穴、APIの認証不備などを突かれた突破事例が相次いで公表されてるんや。
従来の「ファイアウォールを立ててウイルス対策ソフトを入れておけば安心」っちゅう境界防御の考え方は、完全に通用せえへん時代になってしもてます。
1. なぜ今、システムの「突破」が相次いでいるのか?
最近の攻撃手口を見てみると、単にパスワードを総当たりで破るといった古典的なものやのうて、システムの構造的な脆弱性(ロジックの穴やコードの不備)をピンポイントで突いてくるケースが目立ちます。
- サプライチェーン&サードパーティの盲点自社開発コードに問題がなくても、利用している共通基盤や外部ライブラリ、API連携の脆弱性から侵入され、芋づる式にデータが抜かれる事例。
- 正規アクセスを装った権限昇格パッと見は通常のユーザー操作に見えるような通信で侵入し、管理者権限を不正奪取して内部データを持ち出す手口。
- AIを用いた攻撃の超高速化攻撃者側も生成AIをフル活用して脆弱性の探索やエクスプロイトコードの作成を自動化しており、人間の目視チェックだけではパッチ当てが追いつかへんスピード感になってます。
「うちは中小企業やから狙われへん」「うちのシステムは大丈夫やろ」という油断こそが、一番の脆弱性になってるわけです。
2. リョーワの決断:最先端AIセキュリティプログラムをいち早く導入
攻撃側がAIで武装してるんやったら、防御側も最先端のAIエコシステムで対抗せなあかんのは明白です。
そこで株式会社リョーワでは、お客さまのプログラムや重要システムを守り抜くため、グローバルで極めて厳格な審査が課される2大AIセキュリティプログラムにいち早く対応・取得を完了させました。
① OpenAI「Daybreak」の取得・連携
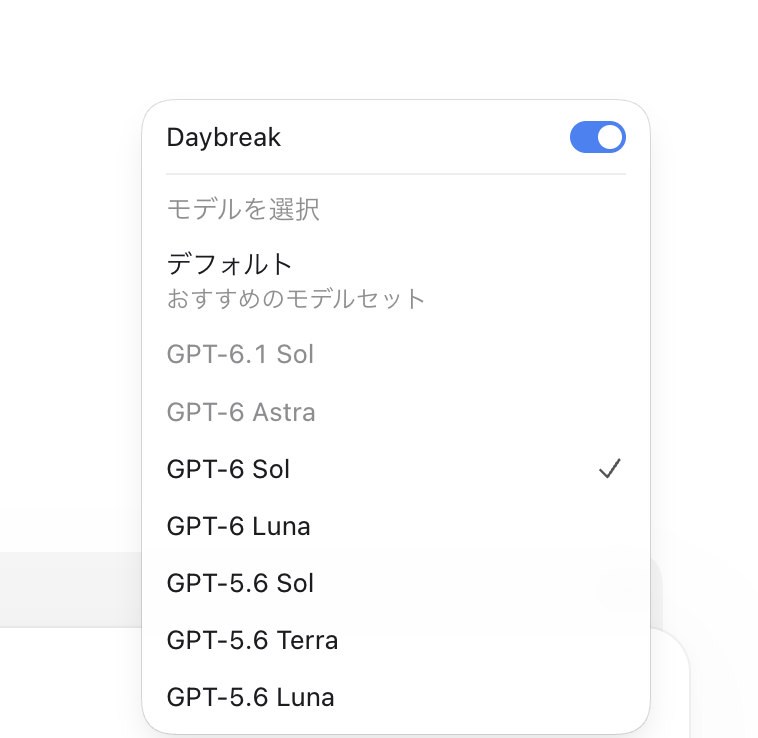
OpenAIが展開する高度サイバーセキュリティ構想「Daybreak」環境にアクセスし、セキュリティ特化モデル群(GPT-5.5-Cyberなど)と連携。膨大なコードベースの静的・動的解析を高速実行し、人間が見落としがちな攻撃パスのシミュレーションやパッチ検証までを高度に自動化しています。
② Anthropic「Cyber Verification Program(CVP)」に対応
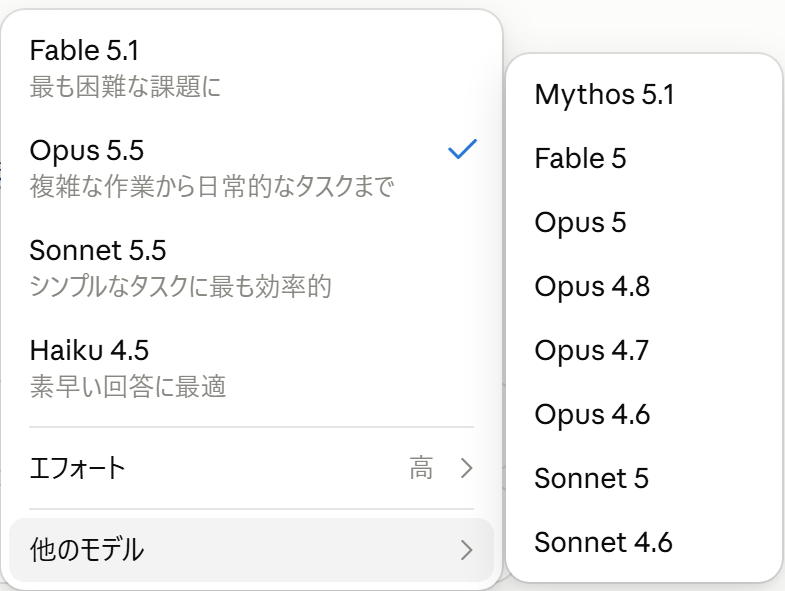
Anthropicが正規の防御機関・セキュリティ適格組織にのみ提供する「Cyber Verification Program」の厳格な審査・認証を通過。Claudeの強力な推論能力を用いたデュアルユース(高度な攻撃検証・ペネトレーションテスト模擬)を活用し、より実践的で隙のない脆弱性診断を実施できる体制を整えました。
3. 「Clavi AI Office」も完全対応!お客さまの資産を全方位でガード
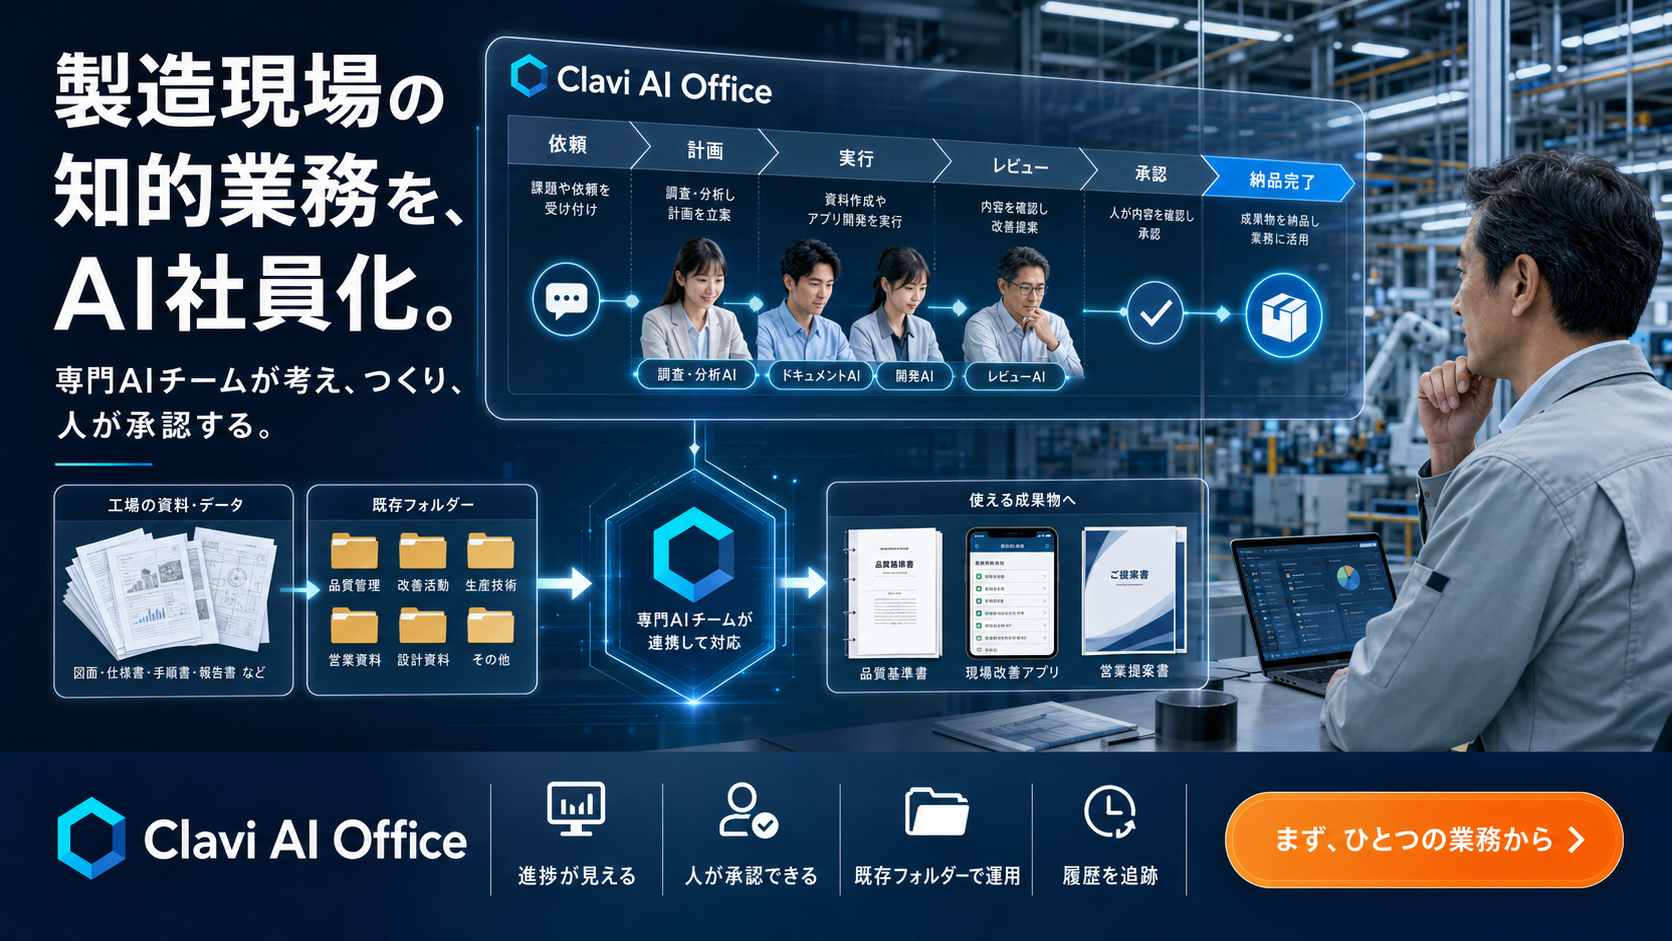
リョーワが展開する業務革新プラットフォーム「Clavi AI Office」においても、このDaybreakおよびCyber Verification Programに準拠した強固な監査・防御パイプラインを完全組み込み済みです。
日常の業務効率化やAIエージェント活用を支援するだけでなく、プラットフォーム上で稼働する各種ワークフローや連携プログラムの安全性をリアルタイムかつ高精度に監査。「便利やけどセキュリティが不安」というお客さまの声に対し、最高峰の防御壁を備えた安心できるAI環境をお届けしています。
4. プログラムの脆弱性監査は「リョーワ」にお任せください
システムに潜む脆弱性は、サイバー攻撃者に発見された瞬間に致命傷になります。被害が出てからでは、信用の失墜も損害賠償も取り返しがつきません。
「自社のプログラムやAPIに穴がないか不安」
「一度、最先端のAI診断でコードの総点検をしてみたい」
そう思われたら、ぜひリョーワへご相談ください。世界標準の最前線AIセキュリティ技術をもって、御社の大切なシステムとデータをガッチリお守りします!
コメント